 Smile FM Romania Vaslui – Husi – Negresti – Barlad

Lumea digitală modernă în care trăim – de la mesajele criptate transmise instantaneu pe telefon până la transmisia de date de la sondele spațiale – se bazează pe principii matematice elegante concepute la mijlocul secolului XX. Modul în care măsurăm informația, o protejăm de priviri indiscrete și o transmitem fără erori prin canale pline de zgomot reprezintă una dintre cele mai mari realizări ale ingineriei umane.
1. Claude Shannon și inventarea bitului – părintele erei digitale
În 1948, matematicianul american Claude Shannon a publicat o lucrare monumentală care a pus bazele Teoriei Informației. El a fost primul care a demonstrat că orice tip de informație – fie că este vorba despre text, imagini, sunete sau video – poate fi cuantificată precis în unități fundamentale numite biți (abrevierea de la binary digits, adică 0 și 1). Datorită lui Shannon, lumea a înțeles că informația poate fi tratată ca o mărime fizică măsurabilă, la fel ca masa sau distanța.
2. Entropia informațională – măsura incertitudinii și a surprizei
Preluând termenul din termodinamică, Shannon a definit „entropia informațională” ca fiind gradul de incertitudine sau de dezordine conținut într-un mesaj. Cu cât un eveniment este mai imprevizibil, cu atât el poartă mai multă informație. De exemplu, dacă spui că „soarele va răsări mâine”, mesajul are entropie aproape zero, deoarece este complet predictibil. Însă, dacă arunci cu o monedă nedreaptă sau transmiți o parolă aleatorie, entropia este maximă, pentru că rezultatul nu poate fi ghicit în avans.
3. Criptografia asimetrică – secretul prin care funcționează plățile online
În criptografia clasică, ambele părți trebuiau să cunoască aceeași cheie secretă pentru a cripta și decripta un mesaj. În anii 1970, inventarea criptografiei cu cheie publică (precum algoritmul RSA) a revoluționat securitatea. Fiecare utilizator are două chei matematice pereche: o „cheie publică” pe care o poate distribui oricui pentru a-i cripta mesajele și o „cheie privată” pe care o ține secretă și cu care poate decripta doar el mesajele primite. Acest mecanism permite efectuarea cumpărăturilor online în siguranță fără ca parola ta să fie transmisă pe rețea.
4. Criptarea One-Time Pad – singurul cifru demonstrat matematic ca fiind imposibil de spart
Cifrul One-Time Pad (blocnotesul cu unică folosință) este singura metodă de criptare din lume dovedită matematic ca fiind de nespart, chiar și de către supercomputere din viitor. Metoda funcționează prin combinarea textului clar cu o cheie complet aleatorie de exact aceeași lungime. Dacă cheia este cu adevărat aleatorie, folosită o singură dată și păstrată în siguranță absolută, textul criptat nu conține niciun tipar matematic, fiind imposibil de decodificat prin analiza frecvenței sau prin forță brută.
5. Codurile de corecție a erorilor – cum recepționăm imagini clare de la capătul Sistemului Solar
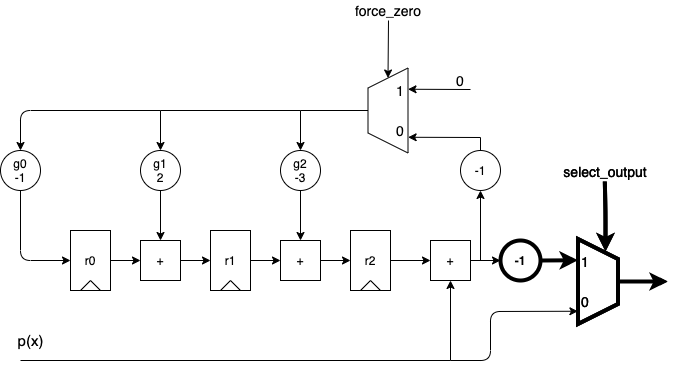
Când sonda spațială Voyager transmite date spre Pământ de la miliarde de kilometri distanță, semnalul radio devine extrem de slab și perturbat de radiațiile cosmice. Pentru a împiedica coruperea datelor, rețelele folosesc coduri de corecție a erorilor (cum ar fi codurile Reed-Solomon sau Hamming). Acestea adaugă biți de redundanță calculați matematic, permițând receptorului de pe Pământ nu doar să detecteze dacă un bit s-a schimbat pe drum, ci și să îl reconstruiască automat fără a cere retransmiterea mesajului.
6. Cifrul Enigma și Enigma Bletchley Park – nașterea calculatoarelor moderne
În timpul Celui de-al Doilea Război Mondial, armata germană folosea mașina electro-mecanică Enigma pentru a cripta comunicațiile militare. Se credea că cifrul este imposibil de spart din cauza miliardelor de combinații posibile schimbate zilnic. Eforturile aliatilor, conduse de matematicianul britanic Alan Turing la Bletchley Park, au dus la crearea mașinilor „Bombe” și Colossus. Această bătălie criptografică nu doar că a scurtat războiul cu câțiva ani, dar a pus bazele primelor computere digitale programabile.
7. Paradoxul compresiei datelor – de ce fișierele ZIP nu pot fi comprimate la infinit
Algoritmii de compresie fără pierderi (precum fișierele ZIP sau PNG) funcționează prin identificarea și eliminarea redundanțelor dintr-un fișier. De exemplu, în loc să scrie „AAAAA”, algoritmul va stoca „5A”. Totuși, Teoria Informației demonstrează că există o limită matematică fundamentală peste care un fișier nu mai poate fi comprimat. Dacă un fișier a ajuns deja la un nivel de entropie maximă (cum este un fișier deja comprimat sau un fișier criptat), încercarea de a-l comprima din nou îl va face, de fapt, mai mare.
8. Distanța Hamming – cum măsoară computerele diferența dintre două mesaje
Inventată de Richard Hamming, „distanța Hamming” este un concept fundamental în rețele care măsoară numărul de poziții în care două șiruri de simboluri de aceeași lungime diferă. De exemplu, distanța Hamming dintre cuvintele „CARE” și „PANE” este 2. Această măsurătoare simplă permite plăcilor de rețea și procesoarelor să determine instantaneu cât de mult s-a degradat un pachet de date transmis prin Wi-Fi sau cablu de fibră optică.
9. Principiul Kerckhoffs – securitatea nu trebuie să se bazeze pe secretizarea algoritmului
În secolul al XIX-lea, criptograful Auguste Kerckhoffs a formulat o regulă de aur a securității cibernetice: un sistem criptografic trebuie să fie sigur chiar dacă totul despre modul său de funcționare este public, cu excepția cheii secrete. În lumea modernă, algoritmii precum AES sau RSA sunt complet publici și analizați de mii de experți din întreaga lume. Dacă securitatea unui sistem depinde de faptul că codul sursă este secret („securitate prin obscuritate”), sistemul va eșua inevitabil.
10. Criptografia cuantică – detectarea instantanee a oricărei tentative de interceptare
Criptografia cuantică utilizează proprietățile fizicii subatomice pentru a securiza comunicațiile, cea mai cunoscută metodă fiind Distribuția Cuantică a Cheilor (QKD). Informația este codificată în starea cuantică a fotonilor individuali de lumină. Conform principiilor mecanicii cuantice, simplul act de a măsura sau observa un sistem cuantic îi modifică ireversibil starea. Astfel, dacă un spion încearcă să intercepteze cheia cuantică transmisă prin fibră optică, prezența lui va lăsa urme vizibile instantaneu, iar conexiunea va fi întreruptă automat.

Comments are closed.